
AIエージェントのコントロール基盤×MCPゲートウェイ
[AI Control Plane × MCP Gateway]
Obotは、社員が使うMCP・Skillsを把握し、承認したツールだけを管理者が決めた権限で使わせるAIコントロール基盤です。
認証情報はゲートウェイが保持してAIエージェントに渡さず、すべての呼び出しをポリシーで判定・記録して、情報漏えいや不正操作を防ぎます。
Obotとは
コントロール基盤
- OpenAI
- Anthropic
- Bedrock
- Vertex AI
- など
- Slack
- GitHub
- Notion
- Salesforce
- 自社サーバー
- ほか200以上
- Claude Code
- Claude Desktop
- Cursor
- ChatGPT
- VS Code
- など
- Obot Sentry 端末のAIの活動を監査
- Obot CLI / Skill 承認済みのMCP・Skillsを導入
- OneLogin (近日リリース)
- Entra ID
- Okta
- など
 クラウド / セルフホスト
Obotの機能
- サンドボックス
- MCPカタログ
- ID・権限管理
- 監査ログ
トークン可視化
ツール単位の制御
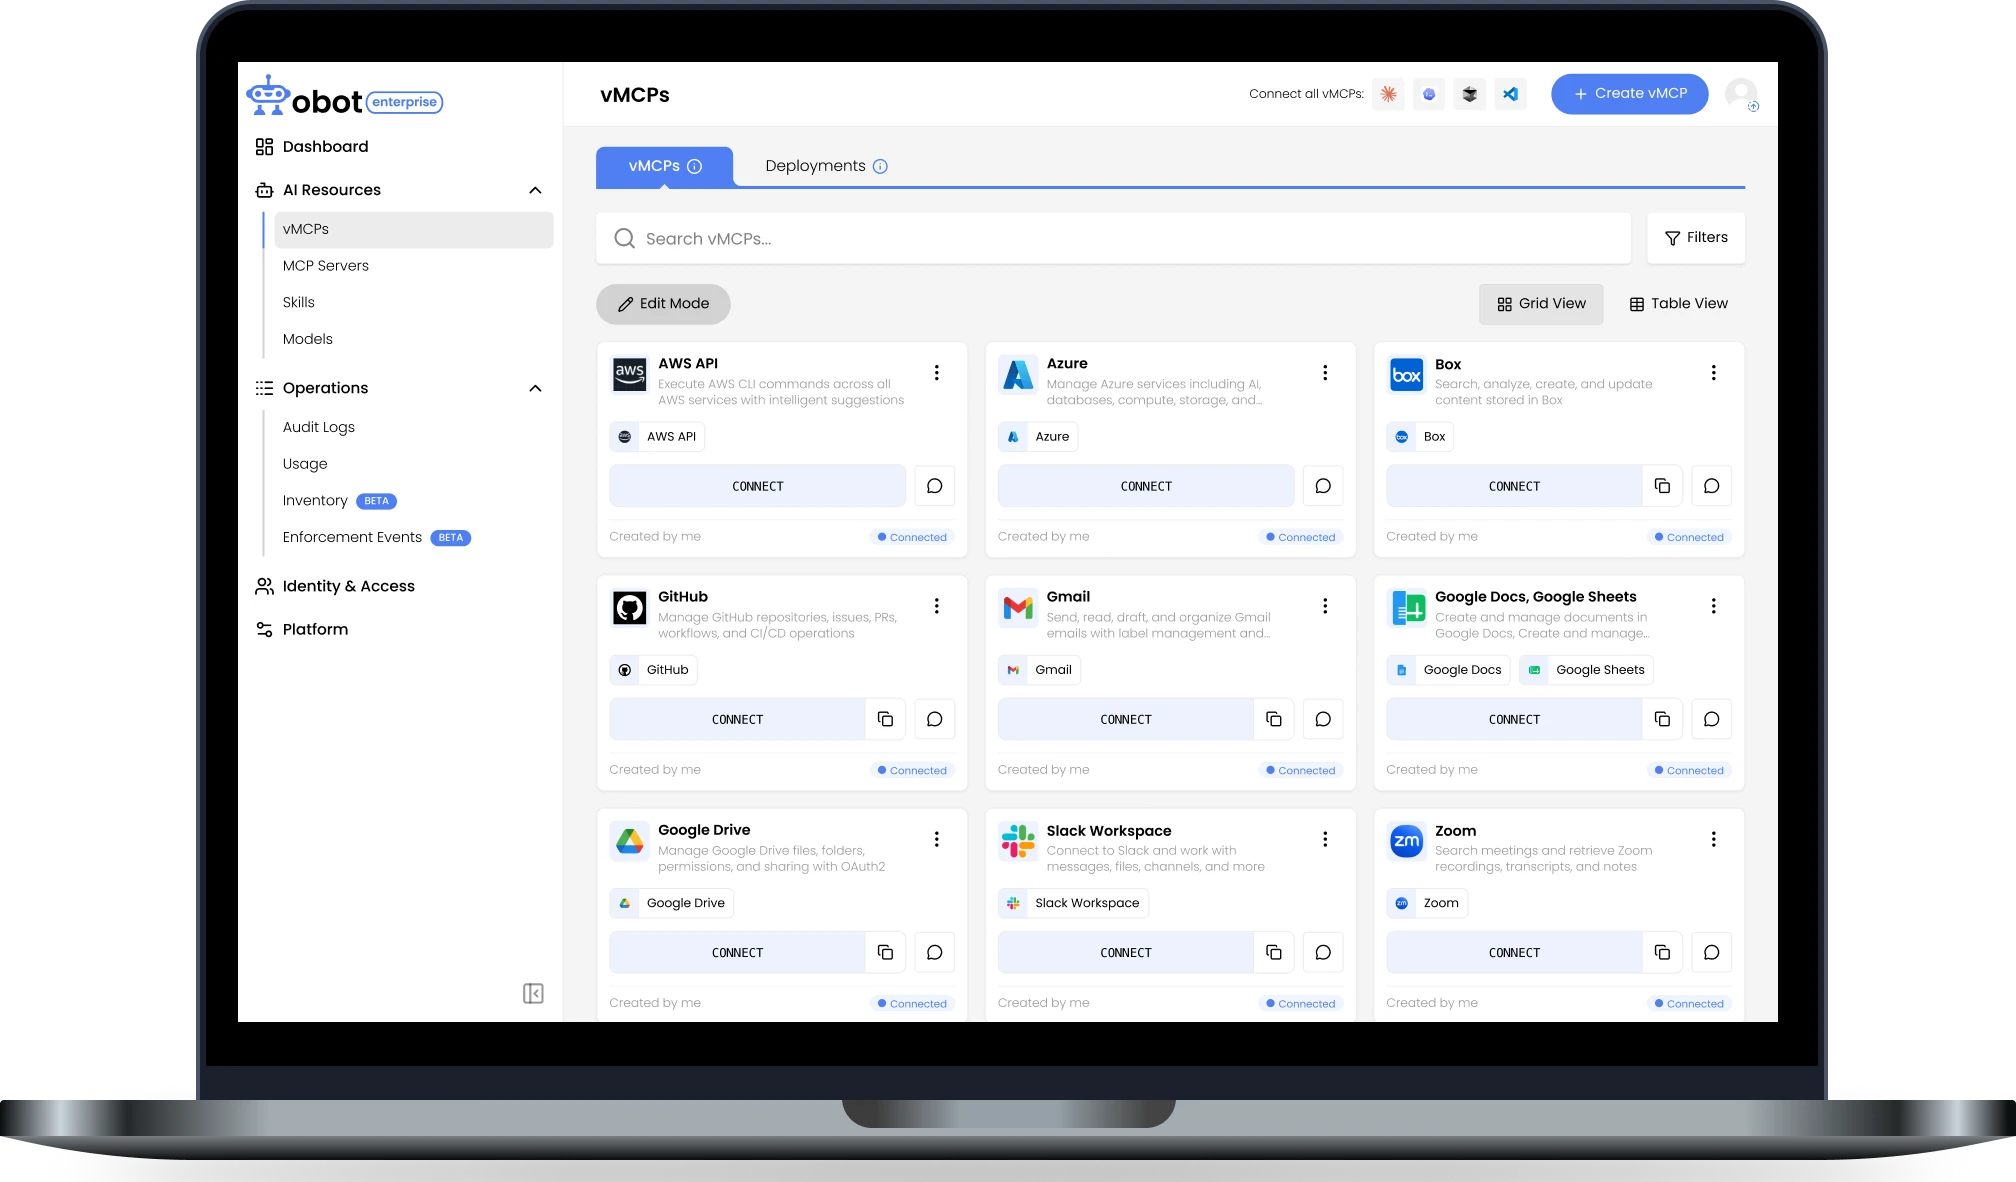
管理者は、利用を認めたMCP・SkillsをObotのカタログで公開し、ユーザーやグループごとに利用できる範囲を決められます。ユーザーとグループは、IDプロバイダと連携して設定できます。
さらに、Obot Sentry機能がデバイスごとのMCP・Skillsの設定を洗い出し、ゲートウェイを経由しないシャドーAIの利用も見つけ出します。
Obotは「AIエージェントのコントロール基盤×MCPゲートウェイ」として、AIエージェントの不正なアクセスを監視します。
日本ではペンティオが、導入から運用まで日本語で支援します。
Obotの主な機能
MCPゲートウェイ - 認証(IdP連携)
- アクセス制御
- 監査ログ
LLMゲートウェイ - APIキーの一元管理
- 使えるモデルの制御
- トークン消費の記録
MCPゲートウェイ
Obotを経由するMCP通信の入口です。MCPサーバーへの認証情報をObotで管理し、ユーザーやグループごとのアクセスポリシーを適用します。通信の利用記録も残せます。ゲートウェイを通らない端末上のMCPは、Obot Sentryで設定状況を把握します。
対応:Cloud・Enterprise
LLMゲートウェイ
モデルの利用とコストを管理します。APIキーはObotの中に置き、利用者には配りません。どのユーザー・グループがどのモデルを使えるかを決められ、エージェント・ユーザー・グループ別のトークン消費も見られます。
対応:Cloud・Enterprise
AIアクション制御
Obotのゲートウェイを経由するMCPサーバーやツールについて、ユーザー・グループごとに利用範囲を設定します。許可されたツールだけを利用者に公開でき、ゲートウェイ経由の呼び出しを監査できます。端末で直接使うMCPには、ゲートウェイのポリシーは適用されません。
対応:Cloud・Enterprise
MCP & Skills カタログ
管理者がMCPサーバーやSkillsを選定し、カタログで公開します。ユーザー・グループごとに、見つけて導入できる項目を設定できます。利用者はObot CLIなどから承認済みの項目を探してインストールできます。自社開発のMCPサーバーも登録できます。
対応:Cloud・Enterprise
監査ログ・可視化
Obotゲートウェイを通るMCP・LLMの利用記録と、Obot Sentryの監査フックが取得した対応AIクライアントのローカルツール呼び出しをObot上で確認できます。ユーザー・ツール・クライアント・端末などから追跡でき、監査データの書き出しにも対応します。
対応:Cloud・Enterprise
書き込みフィルター
機密データが外に出る前に止めます。ツールに渡す内容と返ってきた結果を検査し、許可・拒否・書き換えを決めます。個人情報のマスキングや、禁止語句を含む検索のブロックなどを組み込めます。
対応:Cloud・Enterprise
Obot Sentry(ベータ)
Obot Sentryを導入した端末で、設定されているAIクライアント・MCPサーバー・Skills・プラグインを一覧化します。Claude Code・Codex・Cursor・VS Codeに監査フックを設定すると、ゲートウェイを通らないローカルのツール呼び出しも記録できます。端末管理はベータ版です。端末上の呼び出し制御は実験的な機能です。
対応:Cloud・Enterprise(台数無制限)
サンドボックス実行
リスクの高いエージェントを隔離して動かします。ホスト型のMCPサーバーやエージェントを隔離したコンテナで動かし、通信してよい外部ドメインを決められます。送受信はすべて記録されます。
Obotを選ぶ理由
-
AI・MCP利用を管理下に
MCP・LLMゲートウェイで
承認したツール・モデルだけを
管理者が決めた権限で使わせる -
AIコストの最適化と監査
使えるモデルの制限と
トークン使用量の可視化
AIエージェントの全ての操作を記録 -
国内サポート
ペンティオのサポートで
IDaaS連携支援など
AIセキュリティを日本語で実現
MCP・AIエージェントの課題
AIの権限拡大が招くリスク
AIエージェントは、MCPサーバーを通じて社内のデータやSaaSを読み書きできるようになりました。できることが広がる一方で、認証・操作の記録・利用状況の把握が追いつかなければ、管理部門が把握できないまま情報漏えいにつながるおそれがあります。
-
認証(OAuth)が個別管理で不安
MCPサーバーごとに認証を持つため、トークンの漏えいや広すぎる権限が起きます。トークンの更新も手作業になります。
Obotなら 認証情報はゲートウェイでまとめて管理。IdP連携で社員IDとも統一可能
-
AIの操作が追えない
エージェントのツール呼び出しに監査証跡がありません。利用状況がわからず、事故が起きても追跡できません。
Obotなら ゲートウェイを通る利用を、監査ログに記録
-
シャドーAI
社員が個人の認証情報でローカルのMCPサーバーを動かします。IT部門が知らないうちに、社内データが外部へ送られます。
Obotなら Obot Sentryで、端末のMCP・Skillsを見つける
Obotの特徴
エージェントを個人で管理させず、ひとつの基盤でコントロール
端末の実態を把握し、必要なものを選んで公開。利用者に届けた後の記録まで、一つの基盤で確認できます。
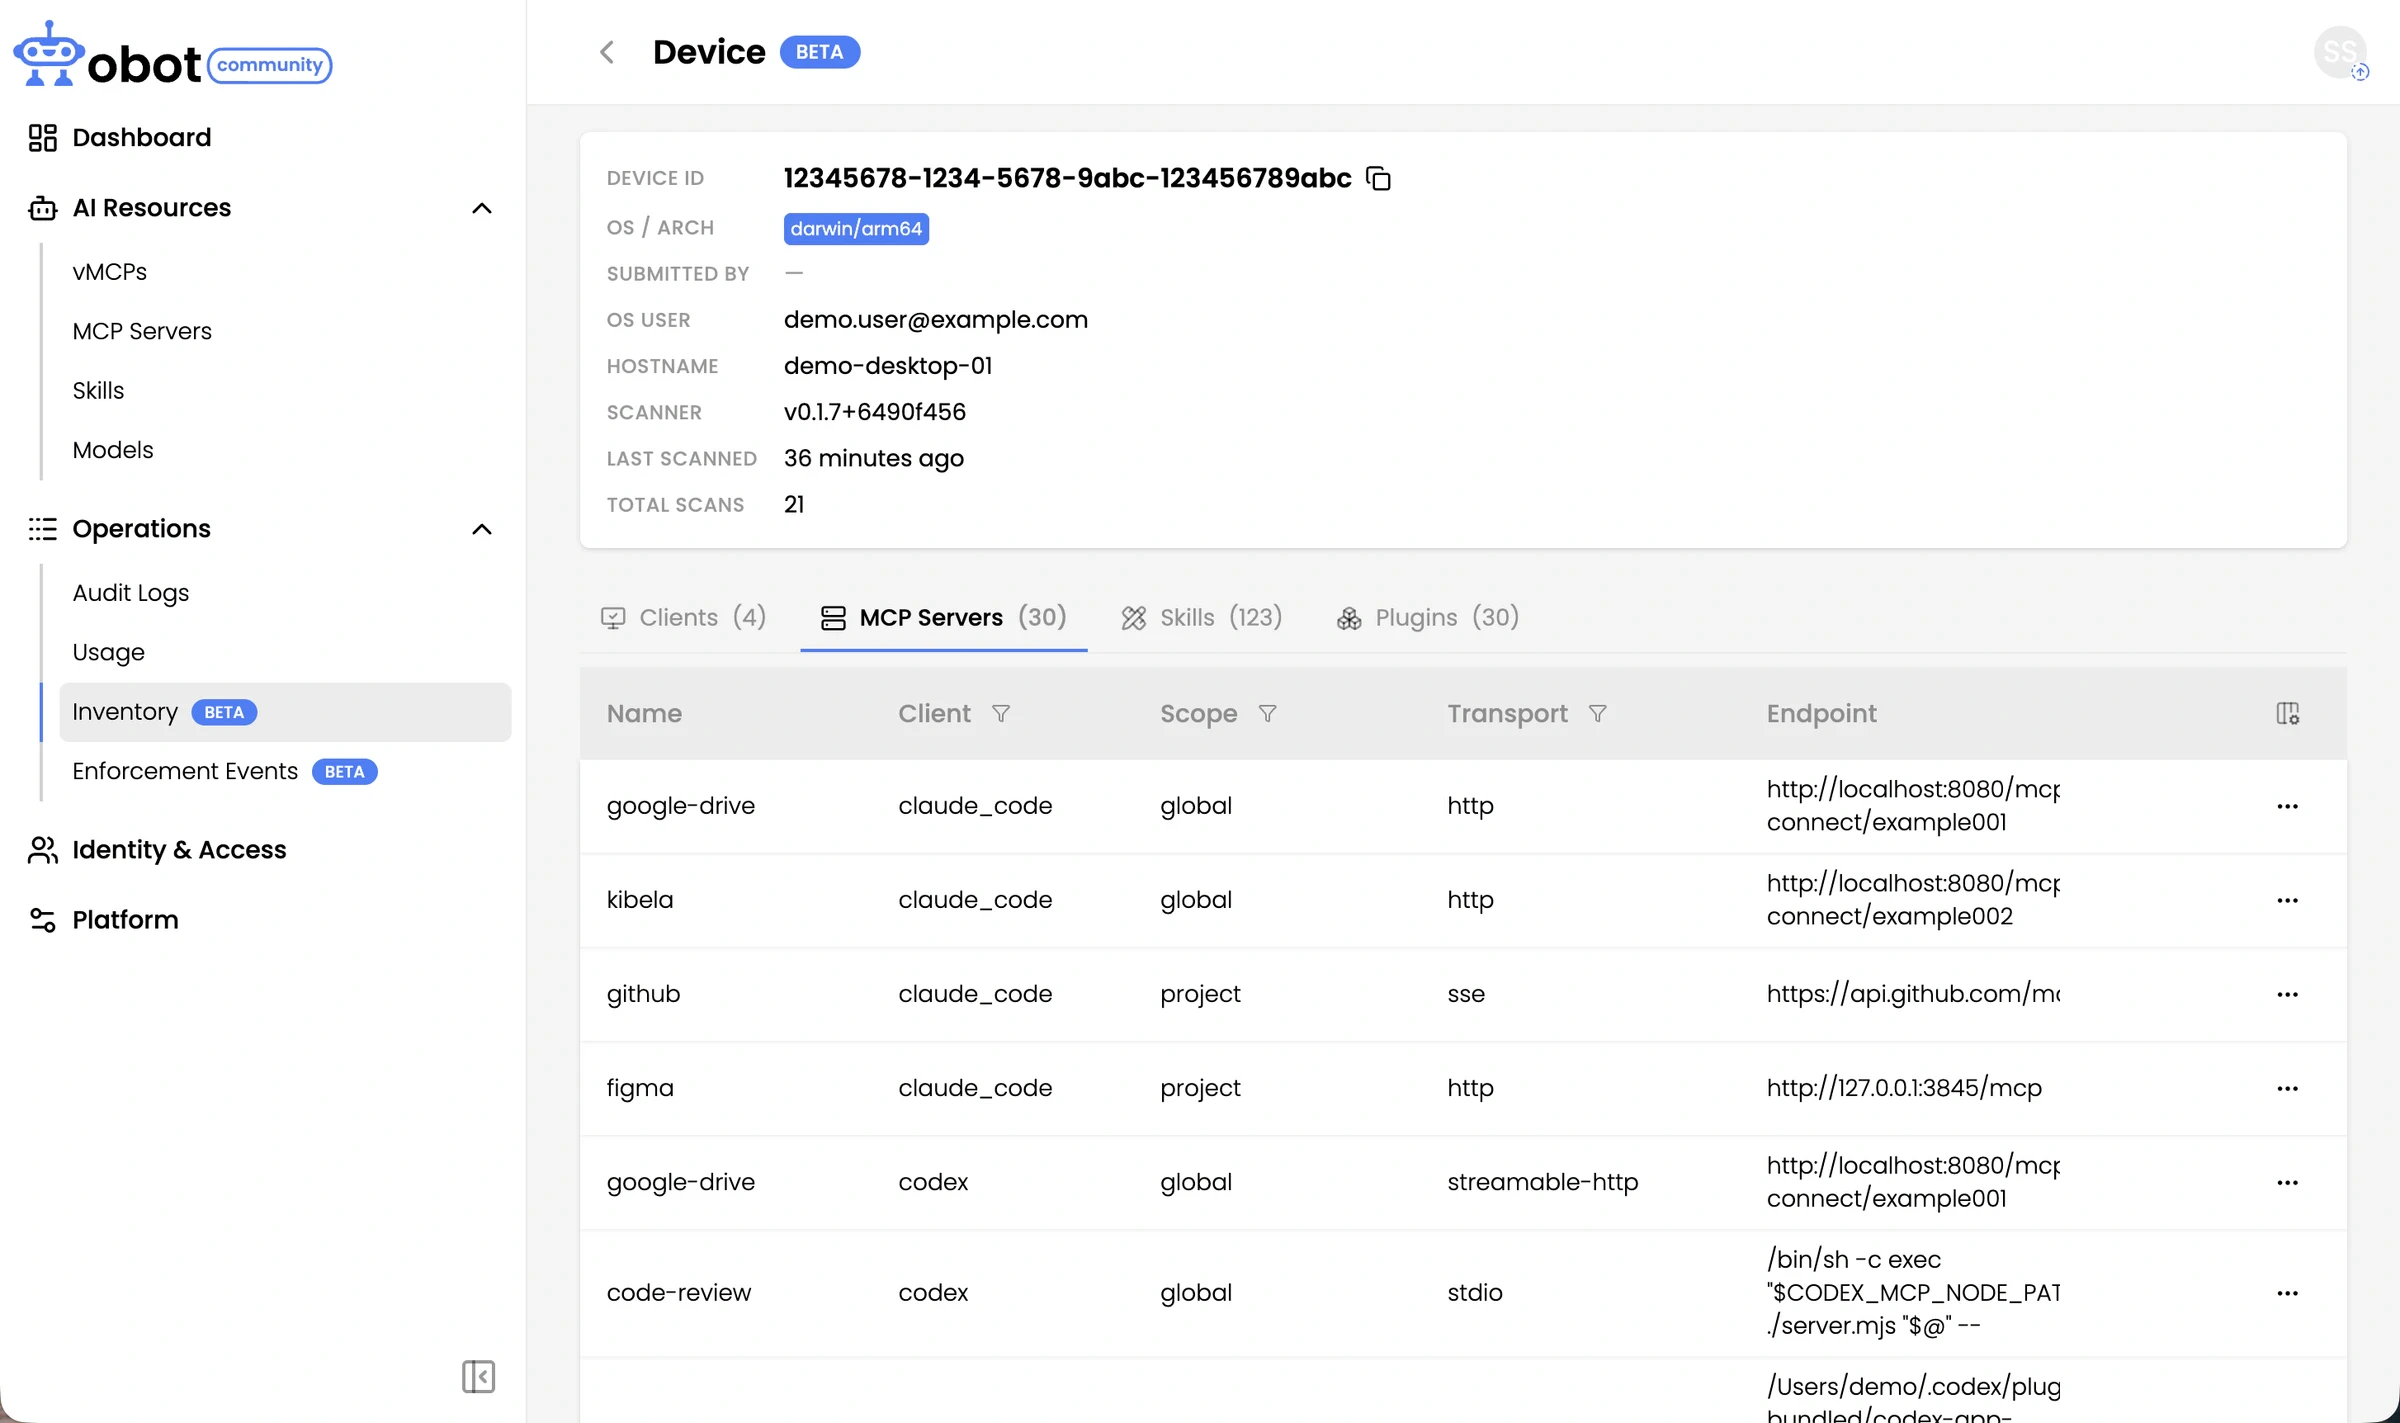
発見
Obot Sentryで端末に設定されたMCP・Skillsを一覧化
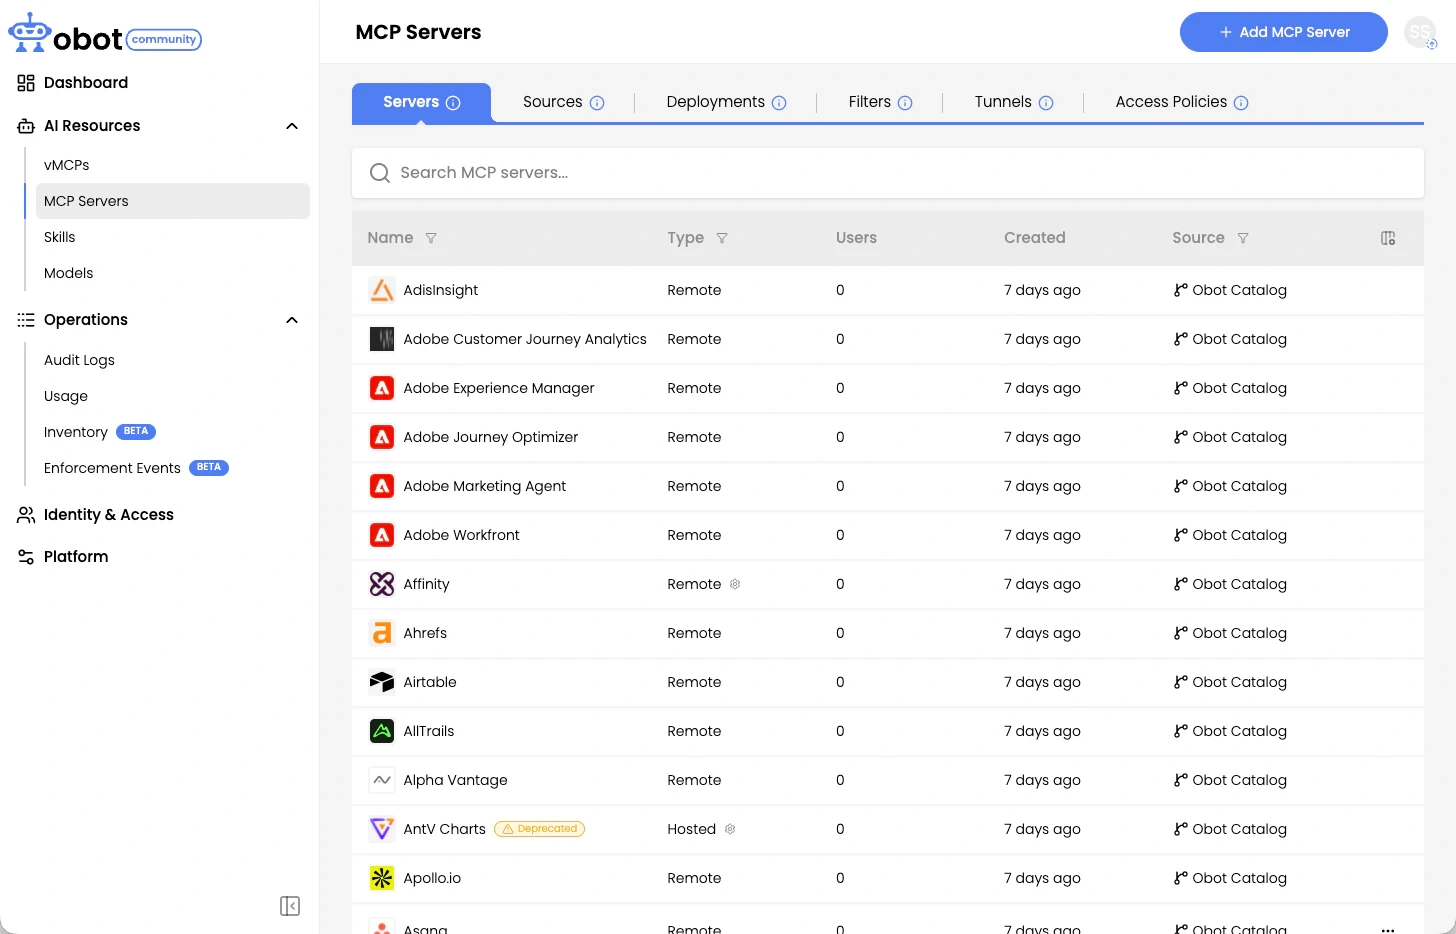
選定・公開
管理者が確認したものを精査しObotのカタログに登録
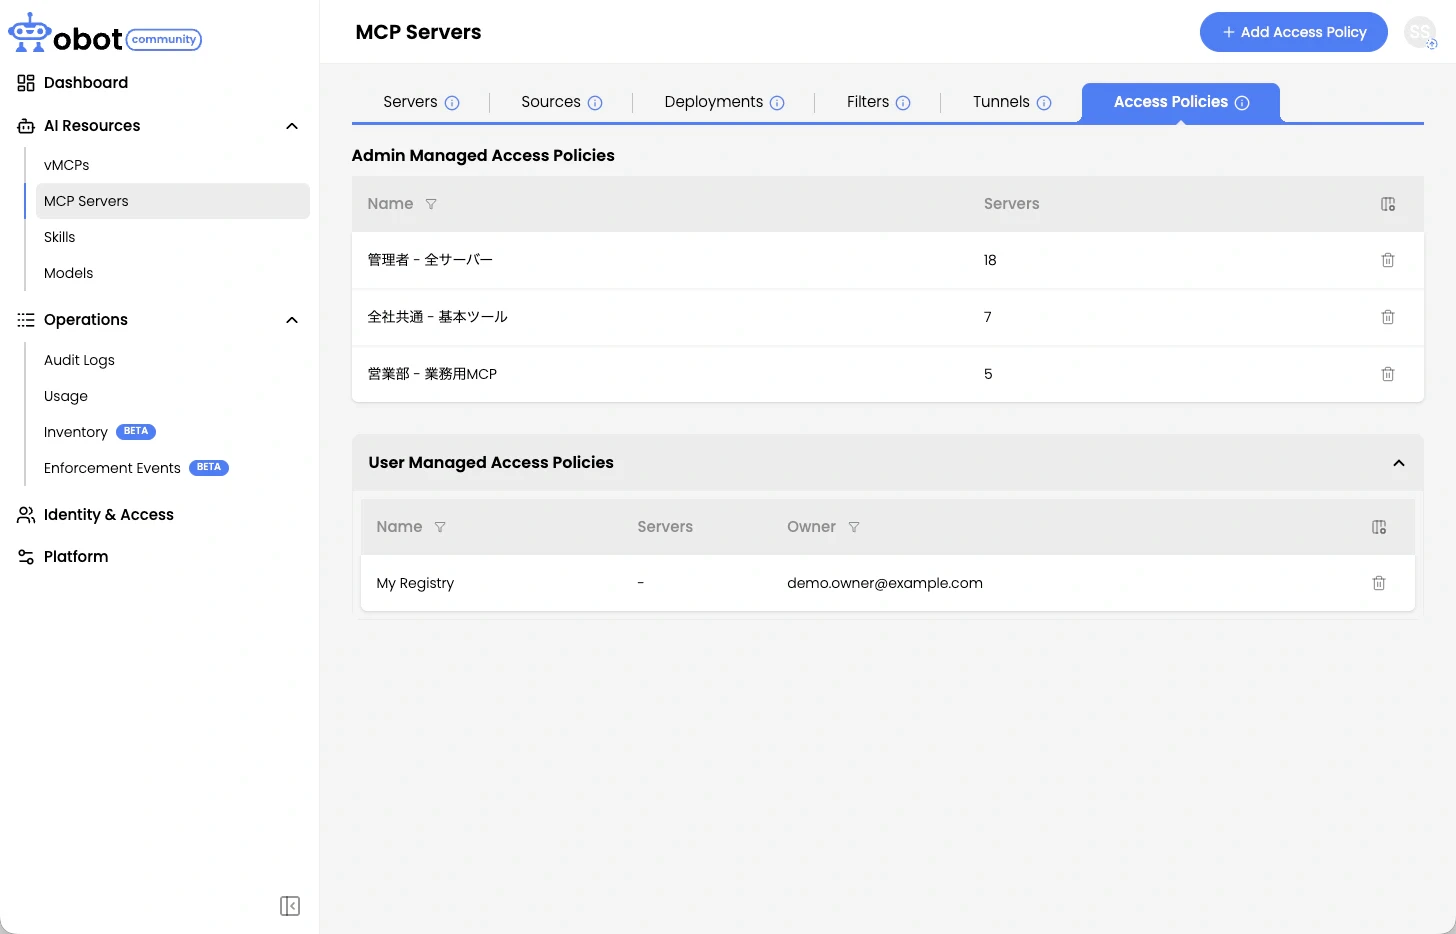
アクセス設定
ユーザーやグループごとに権限範囲を決める
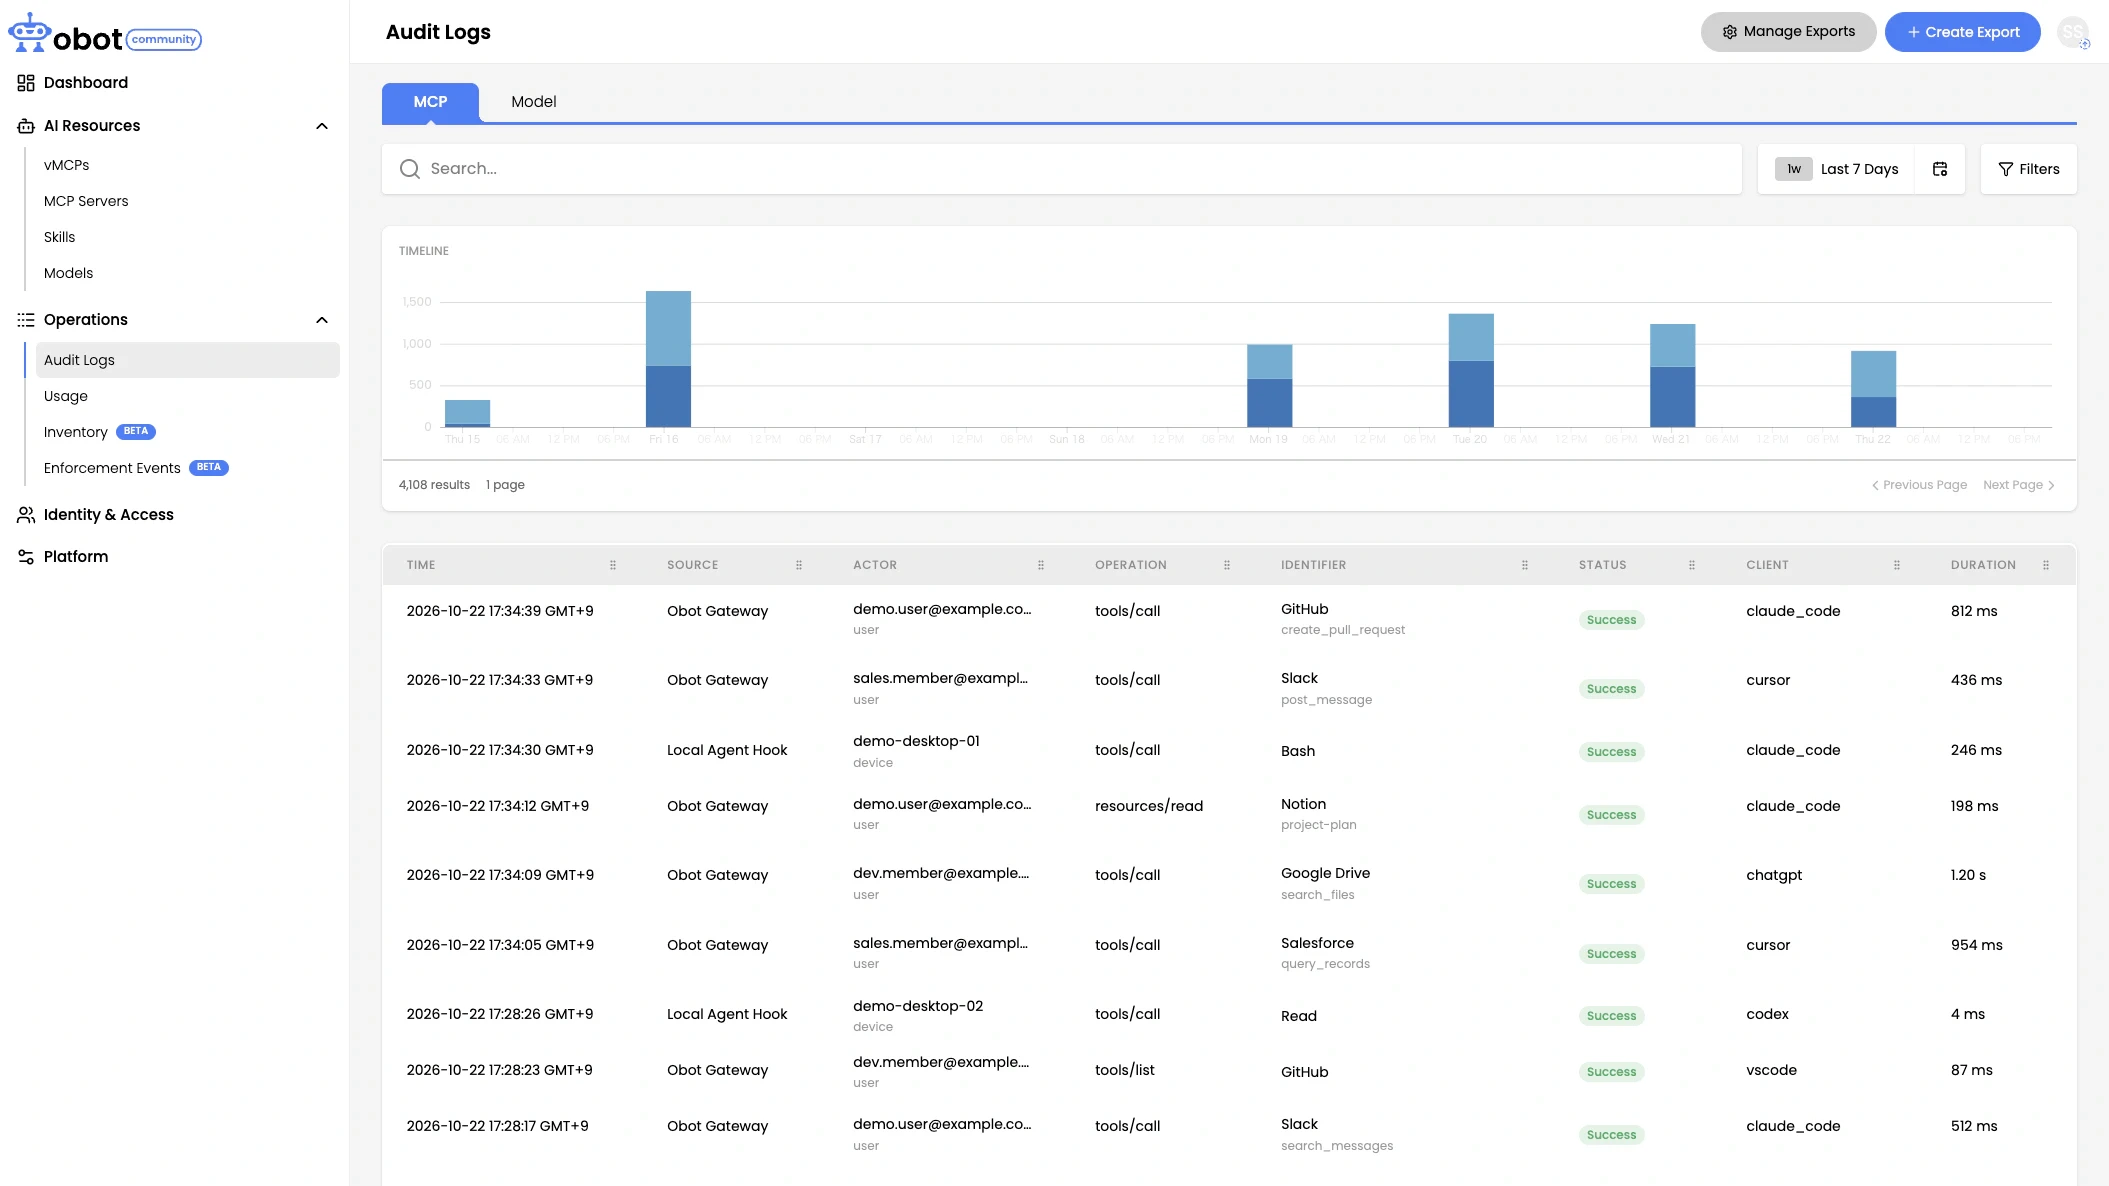
利用を確認
ゲートウェイのログと端末のツール呼び出しが追跡可能に
- 1
発見
Obot Sentryで端末に設定されたMCP・Skillsを一覧化
- 2
選定・公開
管理者が確認したものを精査しObotのカタログに登録
- 3
アクセス設定
ユーザーやグループごとに権限範囲を決める
- 4
利用を確認
ゲートウェイのログと端末のツール呼び出しが追跡可能に
※端末管理はベータ版です。端末上の操作記録は、対応AIクライアントにObot Sentryの監査フックを設定した場合に取得できます。

主な活用シーン
Obotが役立てる場面
-
SCENE 01 社内データへのAI接続を安全に
ClaudeやCursorを、承認済みのMCPサーバー経由で社内のSaaSやデータにつなぎます。認証情報はObotでまとめて管理します。
-
SCENE 02 エージェントの操作を制限する
ユーザー・グループ・エージェントごとに、使えるツールと読み取り・書き込みを決めます。
-
SCENE 03 AI利用の監査・コンプライアンス
ゲートウェイ経由の利用記録と、Obot Sentryが取得した対応クライアントのツール呼び出しを監査・報告に役立てます。
-
SCENE 04 未管理のMCP・Skillsを見つける
Obot Sentryを導入した端末の設定を調べ、把握していなかったMCP・Skillsを一覧化します。
-
SCENE 05 モデル利用のコストを把握する
エージェント・ユーザー・グループ別のトークン消費を見える化し、使えるモデルをポリシーで決めます。
-
SCENE 06 開発者のAI活用を速くする
承認済みツールのカタログから、申請を待たずに安全に使い始められます。
ペンティオができること
-
ペンティオ提供 Obot導入の流れ
- STEP 1 ヒアリング
- STEP 2 トライアル
- STEP 3 PoC
- STEP 4 導入・運用支援
お問い合わせ導入支援コンサルティング
StrengthsObotの評価から本番展開までを支援するペンティオ独自のサービスです。まずヒアリングを丁寧に行ってお客様の環境と課題を整理し、無料トライアルをご提供します。続いて、対象部門・MCPサーバー・ポリシーを決めたPoC(評価検証)を行い、Kubernetes・Dockerの構成、MCPカタログとアクセスポリシーを設計します。既存のIdP(Entra ID・Oktaなど)との連携設計にも対応します。管理者向けのトレーニングは、オンサイト・オンラインのどちらでも行えます。 -
日本語サポートの流れ
お客様協業サポート体制
 お問い合わせ
日本語のヘルプサポート
Strengthsお問い合わせには、基本的にペンティオが日本語で回答します。導入時に一緒に決めた設計・設定内容を踏まえて答えるので、やり取りが短く済みます。製品の不具合など、Obot社の確認が必要なものは、ペンティオが英語でのエスカレーションを代行します。 -
デバイス・人・AIエージェントのID統制
-
 デバイス
-
 人
- AIエージェント
無料トライアルOneLogin・SecureW2との連携
Strengths -
Obotの
ユーザー単位の料金
料金体系
Pricing
Plans
- Obot社がホスティング
- ユーザー数の上限なし
- IdP連携:SAML/OIDC
- MCPゲートウェイ
- LLMゲートウェイ
- MCP & Skills カタログ
- 監査ログ・書き込みフィルター
- Obot Sentry(ベータ)
- お客様環境で運用
- ユーザー数の上限なし
- IdP連携:SAML/OIDC
- MCPゲートウェイ
- LLMゲートウェイ
- MCP & Skills カタログ
- 監査ログ・書き込みフィルター
- Obot Sentry(ベータ)
- ユーザー単位課金
- ペンティオが導入から運用まで日本語で支援
Obotの機能を比較
プラン比較表
| 機能 | Cloud | Enterprise |
|---|---|---|
| MCPゲートウェイ | ||
| MCPゲートウェイ 接続できるMCPサーバー
| 200+ | 200+ |
| 複数MCPサーバーの統合(vMCP) | ||
| MCP & Skills カタログ | ||
| Gitでのカタログ管理(GitOps) | ||
| MCP通信のフィルター(Webhook) | ||
| MCPサーバーのホスティング(コンテナで分離実行) | ||
| LLMゲートウェイ | ||
| LLMゲートウェイ 対応LLMプロバイダ
| 6+ | 6+ |
| モデルの利用制限(ユーザー・グループ単位) | ||
| トークン使用量・コストの可視化 | ||
| 端末管理 | ||
| Obot Sentryベータ | 台数無制限 | 台数無制限 |
| 端末のAIクライアント・MCP・Skillsの検出 | ||
| 端末でのツール呼び出しのブロック先行提供 | ||
| 監査・権限管理 | ||
| 監査ログ・エクスポート | ||
| ロール別の権限管理(管理者・監査者など) | ||
| IdP連携(SAML/OIDC)
| ||
| IdPのグループを権限設定に利用 | ||
| SCIMプロビジョニング ユーザー・グループの自動同期
| ||
| 提供形態・ライセンス | ||
| ホスティング | Obot社がホスティング | セルフホスト |
| ライセンス形態 | ユーザー単位課金 | ユーザー単位課金 |
| ユーザー数の上限 | なし | なし |
| 外部連携サービス(共通) | ||
| AIクライアント | Claude, Claude Code, ChatGPT, Codex, Cursor, VS Code, AI CLI, 社内エージェント | |
| LLMプロバイダ | OpenAI, Anthropic, Amazon Bedrock, Azure OpenAI, Google Vertex AI, ローカルLLM | |
| MCPサーバー(例) | Slack, Microsoft 365, GitHub, Atlassian(Jira・Confluence), Notion, Salesforce, HubSpot, Box, Google Drive, Snowflake, Datadog ほか200以上 | |
(2026年10月時点)
対応環境
対応AIクライアント・IdP・連携サービス
AIクライアントやモデルを1つにそろえる必要はありません。今の環境にそのまま組み込めます。
| AIクライアント | Claude, Claude Code, ChatGPT, Codex, Cursor, VS Code, AI CLI, 社内エージェント |
|---|---|
| IDプロバイダ(IdP) | OneLogin(近日リリース), Microsoft Entra ID, Okta, Google, GitHub, Auth0, JumpCloud |
| LLMプロバイダ | OpenAI, Anthropic, Amazon Bedrock, Azure OpenAI, Google Vertex AI, ローカルLLM |
| MCPサーバー(例) | Slack, Microsoft 365, GitHub, Atlassian(Jira・Confluence), Notion, Salesforce, HubSpot, Box, Google Drive, Snowflake, Datadog ほか200以上 |
| 基盤・運用 | Kubernetes(Helm), Docker, S3互換ストレージ, GitHub/GitLab, Microsoft Intune |